無料セルフチェック|10問・約1分
そのツール、本当にセキュリティ大丈夫? クラウドツール危険度チェック
セキュリティ対策評価制度の開始に備えて。10問・1分で、使っているツールのセキュリティを"どこまで確かめられているか"がわかる
クラウドツール危険度チェックは、10問で答える無料のセルフチェックです。いま使っている(または検討中の)キャンペーン・診断・フォームなどのクラウドツールが、情報漏洩を防ぐ基本の対策を備えているかを確かめます。
二要素認証(MFA)・IPアドレス制限・データベース分離・脆弱性への対応・操作ログの5つの評価基準をもとに、あなたが確かめられている範囲を、スコア(100点満点)で表示します。ログイン対策・データ保護・運営体制の3つの分野ごとに、確認が必要なこともわかります。
点数が低いのは、ツールが危ないという意味ではありません。確かめていない項目が残っているという意味です。
このチェックの見方
- ツールを採点するものではありません。あなたの回答をもとに、確認できていることと、まだ確認していないことを整理します
- 「わからない」と答えた項目は、提供会社に確かめるべき項目として表示します
- 結果は、提供会社に送る質問や、社内での確認にそのまま使えます

危ないツールを見抜く「5つの評価基準」とは?
- 二要素認証(多要素認証・MFA)が、全プランで標準装備されているか
- IPアドレス制限で、社内など決まった場所からだけ接続できるか
- データベースが企業ごとに分離されているか(他社と相乗りの共用DB=マルチテナントではないか)
- 重大な脆弱性が公表されたとき、すぐに修正(パッチ適用)する体制と実績があるか
- 「誰が・いつ・どのデータを見たか、ダウンロードしたか」を、操作ログとして1年程度さかのぼって確認・出力できるか
このほか、ISMS(ISO/IEC 27001)などの第三者認証も確かめます。閲覧・編集・個人情報の権限分離(最小権限の原則)と、セキュリティ機能を有料オプションにしていないかも見ます。

この診断でわかること
- 確認できていること・まだ確認していないこと(スコア・100点満点)
- ログイン対策・データ保護・運営体制の3つの分野ごとの点数と、確認が必要な項目
- ツールの提供会社に確かめるべき質問
- 社内の稟議で使える評価基準(資料のダウンロード)

提供会社への質問は、ボタン1つでコピーできます
結果ページでは、確認が必要な項目を、提供会社に送る質問のメール文面にまとめます。ボタンを押してコピーし、メールやチャットに貼り付ければ、そのまま問い合わせられます。
質問の数と内容は、回答に合わせて変わります。なぜ「ツール選び」がセキュリティ対策になるのですか?
狙われているのは大企業そのものより、セキュリティが手薄な委託先や、利用しているツールです(サプライチェーン攻撃)。
個人情報保護委員会によると、民間事業者からの個人データの漏えい等の報告は、令和6年度に1万9,056件で過去最多でした。令和7年度も1万7,139件にのぼります。
キャンペーンや診断のように個人情報を集めるツールでは、選んだツールの対策が、そのまま自社の対策になります。
出典:個人情報保護委員会 年次報告(令和6年度・令和7年度)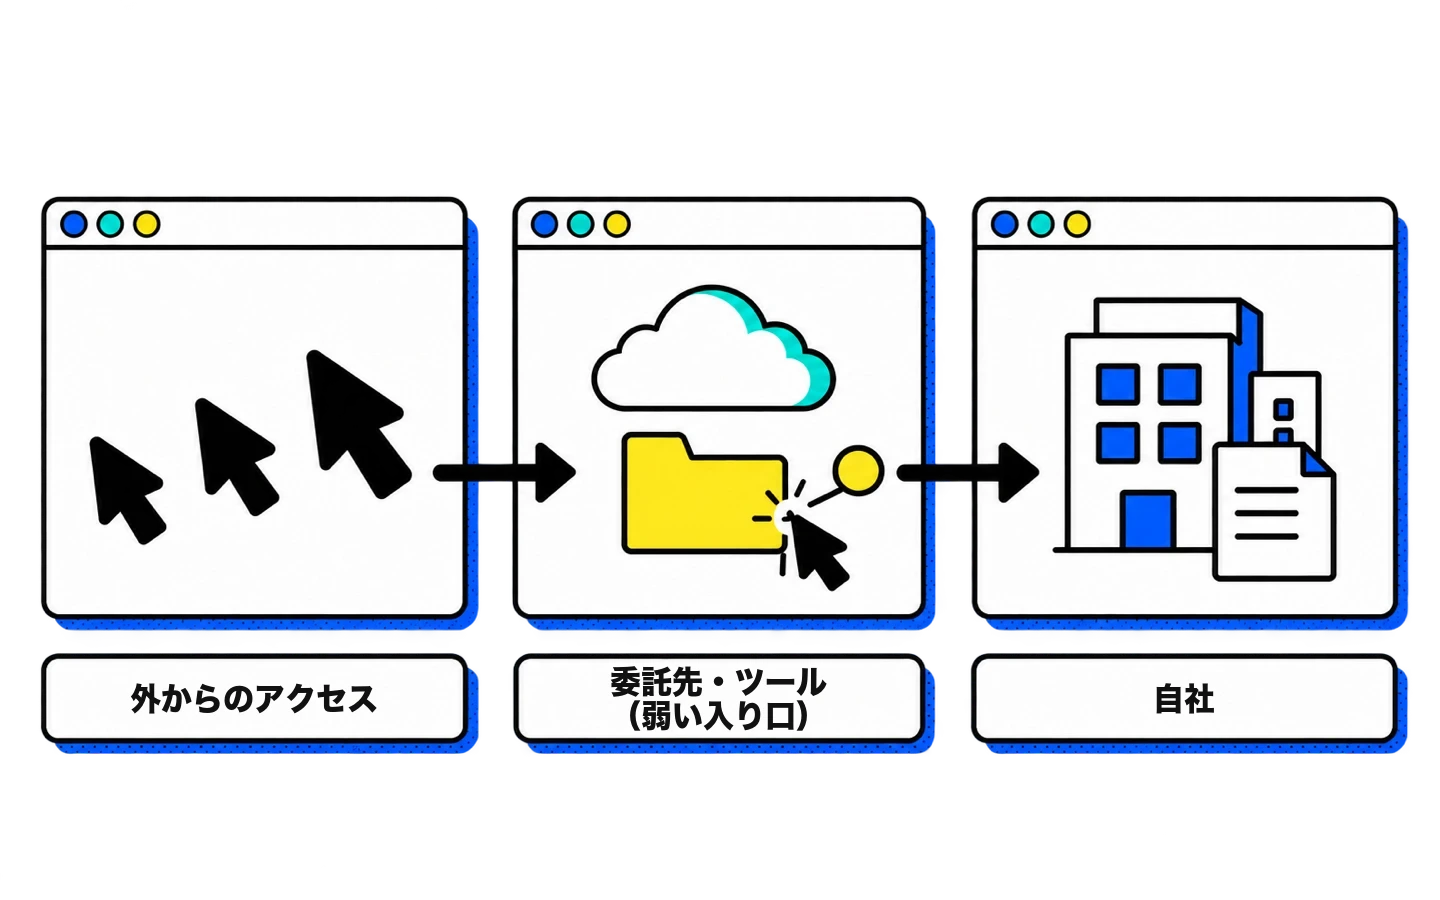
危ないツールを見抜く「5つの評価基準」とは?
- 二要素認証(多要素認証・MFA)が、全プランで標準装備されているか
- IPアドレス制限で、社内など決まった場所からだけ接続できるか
- データベースが企業ごとに分離されているか(他社と相乗りの共用DB=マルチテナントではないか)
- 重大な脆弱性が公表されたとき、すぐに修正(パッチ適用)する体制と実績があるか
- 「誰が・いつ・どのデータを見たか、ダウンロードしたか」を、操作ログとして1年程度さかのぼって確認・出力できるか
このほか、ISMS(ISO/IEC 27001)などの第三者認証も確かめます。閲覧・編集・個人情報の権限分離(最小権限の原則)と、セキュリティ機能を有料オプションにしていないかも見ます。
この診断でわかること
- 確認できていること・まだ確認していないこと(スコア・100点満点)
- ログイン対策・データ保護・運営体制の3つの分野ごとの点数と、確認が必要な項目
- ツールの提供会社に確かめるべき質問
- 社内の稟議で使える評価基準(資料のダウンロード)
提供会社への質問は、ボタン1つでコピーできます
結果ページでは、確認が必要な項目を、提供会社に送る質問のメール文面にまとめます。ボタンを押してコピーし、メールやチャットに貼り付ければ、そのまま問い合わせられます。
質問の数と内容は、回答に合わせて変わります。なぜ「ツール選び」がセキュリティ対策になるのですか?
狙われているのは大企業そのものより、セキュリティが手薄な委託先や、利用しているツールです(サプライチェーン攻撃)。
個人情報保護委員会によると、民間事業者からの個人データの漏えい等の報告は、令和6年度に1万9,056件で過去最多でした。令和7年度も1万7,139件にのぼります。
キャンペーンや診断のように個人情報を集めるツールでは、選んだツールの対策が、そのまま自社の対策になります。
出典:個人情報保護委員会 年次報告(令和6年度・令和7年度)
 無料ダウンロード資料危ないツールを即座に見抜く!クラウドセキュリティ評価基準
 無料オンラインセミナー11月12日(木)14:00〜 危ないツールを即座に見抜く!セミナー
最近、サイバー攻撃・情報漏洩のニュースが続いています
委託先や拠点の機器を入り口にした攻撃で、取引先や委託元まで影響が広がる例が続いています。(各社の公表による)
- 2024年5月 イセトー(印刷・情報処理の受託)
- VPNからの不正アクセスによるランサムウェア被害。委託元の自治体・企業の個人情報が漏えい
- 2024年10月 ヨロズ(自動車部品)
- ランサムウェアで複数のサーバーが暗号化され、基幹システムが使えなくなり、中間決算の発表を延期
- 2025年7月 日鉄ソリューションズ(IT)
- ネットワーク機器へのゼロデイ攻撃。顧客・取引先などの個人情報の一部が漏えいした可能性
- 2025年9月 アサヒグループホールディングス(飲料・食品)
- 拠点のネットワーク機器(VPN)から侵入され、ランサムウェア被害。国内グループの受注・出荷が停止
- 2024年4月 HOYA(精密機器)
- サイバー攻撃でシステム障害。のちに約6,500名分の個人情報の外部流出を公表
共通しているのは、委託先や拠点の機器・アカウントが入り口になっていることです。自社が気をつけていても、使っているツールや委託先の対策が弱ければ、そこから被害が広がります。
セキュリティ対策評価制度(SCS評価制度)とは?
正式名称は「サプライチェーン強化に向けたセキュリティ対策評価制度」で、SCS評価制度とも呼ばれます。経済産業省と内閣官房が、2026年3月27日に制度構築方針を公表しました。
取引先(委託先)のセキュリティ対策の水準を★の数で示す仕組みで、運営はIPA(情報処理推進機構)が担います。★3(専門家の確認つきの自己評価)と★4(第三者評価)は、2027年3月頃の運用開始が予定されています。★5は内容・開始時期とも検討中です。
この診断で★はわかりますか?
わかりません。セキュリティ対策評価制度は企業(組織)の対策を評価する制度で、この診断は使っているツールの機能を確かめるセルフチェックです。
ただ、委託先やツールの対策を確かめるという考え方は同じです。取引先のツールを点検する最初の一歩としてお使いください。
| 制度 | このチェック | |
|---|---|---|
| 見るもの | 企業(組織)のセキュリティ対策 | 使っているクラウドツールの機能と提供会社の体制 |
| 評価する人 | ★3が自己評価(専門家確認つき)、★4が第三者 | 回答をもとに自動で目安を表示 |
| 結果 | ★3〜★5 | スコア(100点)・3分野ごとの確認項目 |
| 公的な効力 | あり | なし(目安) |
よくある質問
「AWSを使っているから安全」は本当ですか?
それだけでは言えません。クラウドは「責任共有モデル」で、AWSが守るのはサーバーなどの基盤までです。その上で動くツールの不具合や、管理画面のパスワード・権限の設定は、ツールの提供会社と利用者の責任です。
「SSLで暗号化しているから大丈夫」ではないのですか?
SSL/TLSは通信の盗み見を防ぐもので、サーバーへの侵入やデータの持ち出しを防ぐものではありません。今は多くのサイトで標準の対策です。
ISMS認証を取っていれば安全ですか?
ISMSは、情報を守る組織の管理体制を第三者が審査した証明です。二要素認証やログなどの機能があるかは別なので、両方を確かめます。
無料ですか? 何分かかりますか?
無料です。10問・約1分です。
特定のツールを評価・格付けするものですか?
いいえ。回答をもとに一般的なリスクの目安を示すもので、特定の製品の安全性を保証・評価するものではありません。
・セキュリティ監査・脆弱性診断や、SCS評価制度などの公的な評価に代わるものではありません。出典:個人情報保護委員会 年次報告(令和6年度・令和7年度)/経済産業省「サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)」/IPA「SCS評価制度 よくある質問」(2026年10月時点)
IPA「サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)」